Kurz gesagt: MQTT ist ein schlankes, offenes Nachrichtenprotokoll für den Datenaustausch zwischen Maschinen, Sensoren und Anwendungen. Geräte veröffentlichen ihre Werte unter einem Topic an einen zentralen MQTT Broker, und jede Anwendung, die dieses Topic abonniert hat, erhält die Änderung sofort. Das MQTT-Protokoll läuft über TCP/IP, ist von OASIS und ISO standardisiert und gehört heute zu den meistgenutzten Wegen, Industriedaten vom Shopfloor in IT-Systeme und die Cloud zu bringen.
Springe zu: Funktionsweise · QoS · MQTT 5 · Sparkplug B · MQTT vs. OPC UA · Herausforderungen · Praxisbeispiele · Sicherheit · Einführung · FAQ
MQTT wurde 1999 von Andy Stanford-Clark (IBM) und Arlen Nipper (Arcom) entwickelt. Die Aufgabe war, Ölpipelines über teure und unzuverlässige Satellitenverbindungen zu überwachen und dabei möglichst wenig Bandbreite und Batterieleistung zu verbrauchen. Diese Bedingungen prägen das Protokoll bis heute: kleine Pakete, eine Verbindung, die offen bleibt, und Zustellgarantien, die der Sender für jede Nachricht wählen kann.
2010 gab IBM die Version 3.1 lizenzfrei frei. 2014 wurde MQTT 3.1.1 zum OASIS-Standard, 2016 zusätzlich zur internationalen Norm ISO/IEC 20922. Aktuell ist MQTT 5.0, im März 2019 von OASIS veröffentlicht. Ursprünglich stand der Name für MQ Telemetry Transport, nach IBMs Produktfamilie MQ. Heute ist MQTT einfach der Name des Protokolls, auch wenn viele Quellen ihn noch als Message Queuing Telemetry Transport ausschreiben.
Die Eigenschaften, die für eine Satellitenverbindung passen, passen auch für eine Fabrik mit Hunderten Steuerungen, gemischten Netzen und vielen Systemen, die dieselben Daten brauchen. Deshalb ist MQTT zu einem Grundpfeiler des Industrial IoT geworden. Im 2025 IoT and Embedded Developer Survey der Eclipse Foundation, veröffentlicht im März 2026, ist MQTT das am häufigsten genutzte Kommunikationsprotokoll in IoT- und Edge-Projekten: 28 % der Befragten nutzen MQTT 5 und 27 % MQTT 3, vor WebSockets (24 %), HTTP/1.1 (17 %) und OPC UA (10 %). Mehrfachnennungen waren möglich.
In einem typischen Werk laufen Steuerungen aus mehreren Generationen und von verschiedenen Herstellern. Siemens-Steuerungen sprechen S7, ältere Anlagen Modbus, neuere Maschinen OPC UA, und viele Geräte bringen eine eigene, proprietäre Schnittstelle mit. Jede Anwendung, die Maschinendaten braucht, ob MES, Energiemonitoring oder Qualitäts-Dashboard, musste diese Sprachen bisher selbst beherrschen und jede Steuerung einzeln abfragen. Über die Jahre entsteht so eine wachsende Zahl von Polling-Verbindungen, die die Steuerungen belasten, Daten in unterschiedlichen Formaten liefern und bei jeder Änderung an Maschine oder Anwendung angepasst werden müssen.
An dieser Stelle verlieren viele Digitalisierungsprojekte an Fahrt. Ein Use Case läuft auf der Pilotlinie, weil ein Team die Schnittstellen genau für diese Linie gebaut hat. Wer ihn auf weitere Linien und Werke ausrollen will, baut dieselben Schnittstellen noch einmal. In der oben genannten Umfrage der Eclipse Foundation war die Datenerfassung, Analyse und Entscheidungsfindung an der Edge die am häufigsten genannte Herausforderung in der Entwicklung, mit 35 % der Nennungen.
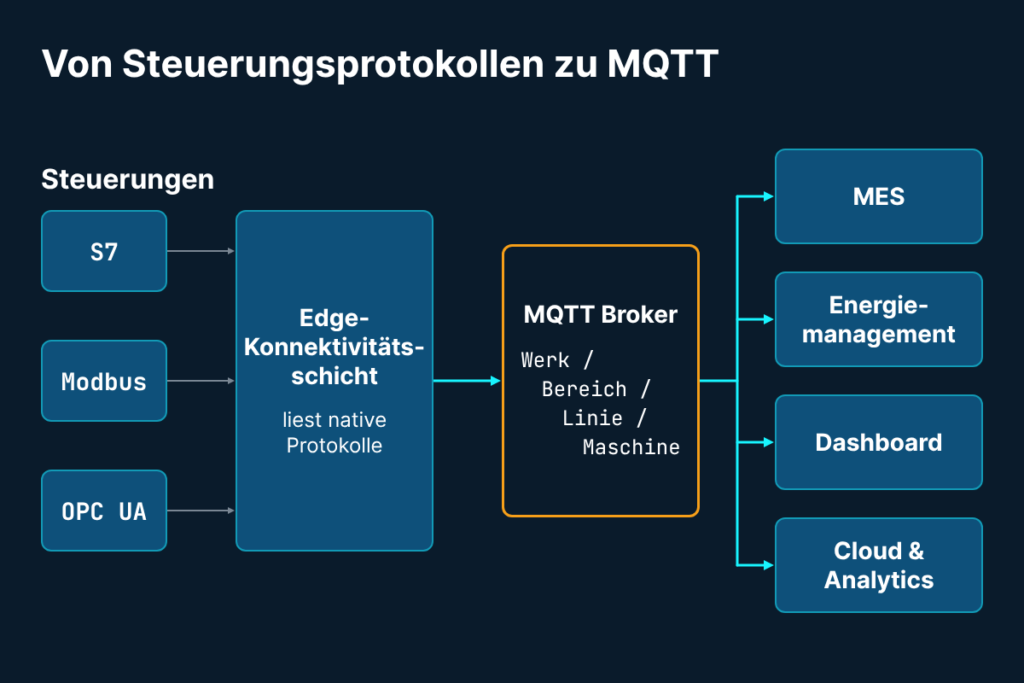
MQTT löst den Transportteil dieses Problems. Jeder Wert wird einmal von der Maschine gelesen und an einen Broker veröffentlicht. Von dort kann ihn eine beliebige Zahl von Anwendungen im selben Format abonnieren, ohne eine weitere Verbindung zur Steuerung zu öffnen. Wie die Daten von der Steuerung nach MQTT kommen und wie sie beschrieben werden, damit jedes System sie versteht, sind eigene Fragen, um die es weiter unten auf dieser Seite geht.
MQTT folgt dem Publish/Subscribe-Prinzip. Jeder Teilnehmer ist ein Client, der eine dauerhafte TCP-Verbindung zu einem zentralen Server hält, dem MQTT Broker. Clients, die Daten senden, heißen Publisher, Clients, die Daten empfangen, heißen Subscriber, und ein Client kann beides sein. Publisher und Subscriber müssen sich nicht kennen, weil sie nur mit dem Broker und mit Topics zu tun haben. Wie der Broker selbst aufgebaut ist und betrieben wird, vom Cluster bis zu den Auswahlkriterien, erklärt unsere Seite zum MQTT Broker.
Ein Client öffnet eine TCP-Verbindung zum Broker, standardmäßig auf Port 1883 oder auf Port 8883, wenn die Verbindung per TLS verschlüsselt ist. Mit dem CONNECT-Paket meldet er sich mit einer Client-ID an, optional mit Benutzername und Passwort oder einem Zertifikat, und vereinbart ein Keep-Alive-Intervall. Der Broker bestätigt mit CONNACK. Danach bleibt die Verbindung offen, sodass Daten in beide Richtungen fließen, ohne dass jede Nachricht einen neuen Verbindungsaufbau braucht.
Jede Nachricht wird unter einem Topic veröffentlicht, einer hierarchischen Zeichenkette mit Ebenen, die durch Schrägstriche getrennt sind, zum Beispiel acme/hamburg/presswerk/presse-04/temperatur. Topics müssen nicht vorab angelegt werden. Subscriber können zwei Wildcards nutzen: + steht für genau eine Ebene, # für alle Ebenen darunter. Ein Abonnement auf acme/hamburg/+/+/temperatur liefert also die Temperaturen aller Maschinen im Werk Hamburg. Folgen die Topic-Ebenen der ISA-95-Hierarchie aus Unternehmen, Standort, Bereich, Linie und Maschine, wird der Topic-Baum zum Rückgrat eines Unified Namespace.
Sendet ein Publisher einen Wert, leitet der Broker ihn an jeden Client weiter, dessen Abonnement zum Topic passt. Ein neuer Subscriber ändert nichts für den Publisher oder die Maschine dahinter. MQTT transportiert beliebige Payloads, von JSON und einfachen Werten bis zu Binärformaten wie Protocol Buffers. Der feste Header eines MQTT-Pakets ist nur zwei Byte lang, sodass auch häufige kleine Werte wenig Netzlast erzeugen.
Zusammen mit Report by Exception, bei dem ein Gerät nur sendet, wenn sich ein Wert ändert, entsteht eine schlanke ereignisgesteuerte Architektur. Anwendungen erfahren von einer Änderung in dem Moment, in dem sie passiert, und müssen nicht mehr alle paar Sekunden nachfragen, ob es etwas Neues gibt.
Für jede Nachricht wählt der Sender eine von drei Quality-of-Service-Stufen (QoS). Jede Stufe wägt Zuverlässigkeit gegen Netzlast und Latenz ab.
| QoS-Stufe | Garantie | Typischer Einsatz in der Produktion |
|---|---|---|
| QoS 0: höchstens einmal | Die Nachricht wird einmal ohne Bestätigung gesendet. Bricht die Verbindung genau in diesem Moment ab, geht sie verloren. | Hochfrequente Sensorwerte, bei denen der nächste Messwert kurz darauf folgt, zum Beispiel Vibration oder Temperatur im Sekundentakt |
| QoS 1: mindestens einmal | Der Empfänger bestätigt mit PUBACK, der Sender wiederholt die Nachricht, bis die Bestätigung eintrifft. Duplikate sind möglich. | Die meisten Maschinen- und Prozessdaten, Zähler und Zustände, bei denen ein Duplikat nicht schadet |
| QoS 2: genau einmal | Ein vierstufiger Handshake stellt sicher, dass die Nachricht genau einmal ankommt. | Ereignisse, die nicht doppelt gezählt werden dürfen, zum Beispiel Auftragsabschlüsse, Qualitätsergebnisse oder buchungsrelevante Mengen |
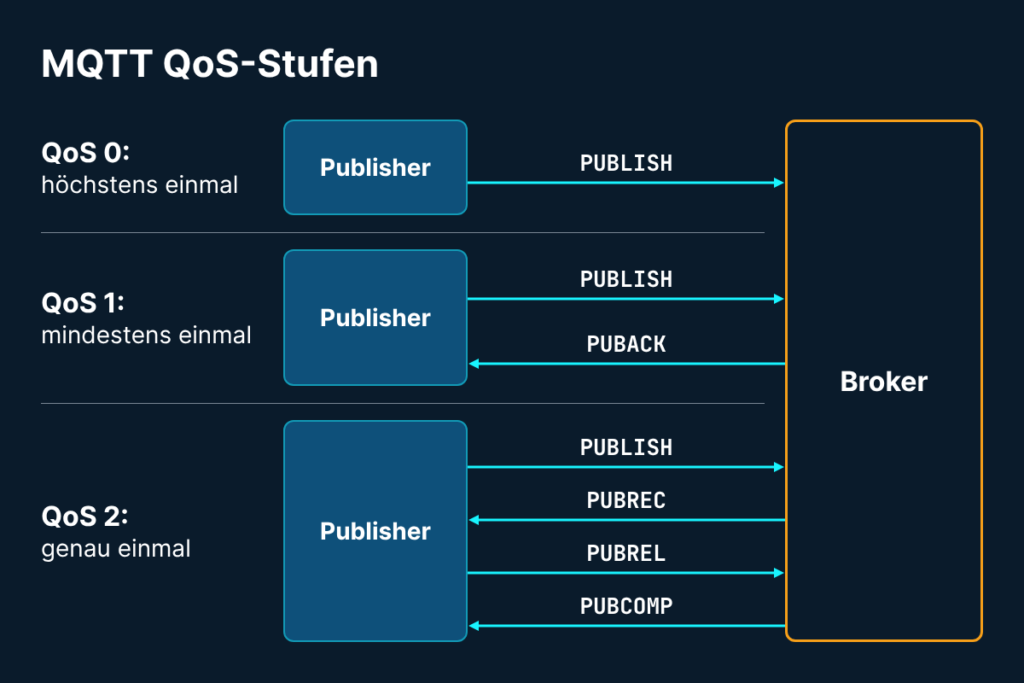
Die QoS-Stufe gilt für jede Strecke einzeln, vom Publisher zum Broker und vom Broker zum Subscriber. Fordert ein Subscriber eine niedrigere Stufe an, als der Publisher genutzt hat, liefert der Broker mit der niedrigeren der beiden.
MQTT 3.1.1 ist nach wie vor weit verbreitet, vor allem in Geräten und Gateways, die seit Jahren laufen. MQTT 5 behält das Grundprinzip bei und ergänzt Funktionen, die in großen, langlebigen Installationen am meisten zählen: bessere Fehlermeldungen, ein kontrolliertes Ablaufen von Sessions und Nachrichten sowie Metadaten zu jeder Nachricht. Die meisten Broker unterstützen beide Versionen parallel, sodass sich Geräte schrittweise umstellen lassen.
| Funktion | MQTT 3.1.1 | MQTT 5.0 |
|---|---|---|
| Fehlermeldungen | Wenige Rückgabecodes, viele Fehler zeigen sich erst, wenn die Verbindung geschlossen wird | Reason Codes bei fast jeder Bestätigung, sodass ein Client weiß, warum ein Publish oder ein Abonnement abgelehnt wurde |
| Ablauf von Sessions und Nachrichten | Persistent Sessions bleiben bestehen, bis sie gelöscht werden, Nachrichten laufen nie ab | Session Expiry und Message Expiry lassen veraltete Daten und verwaiste Sessions automatisch auslaufen |
| Lastverteilung | Jeder Subscriber erhält jede Nachricht | Shared Subscriptions verteilen die Nachrichten eines Topics auf mehrere Instanzen einer Anwendung |
| Metadaten | Nur Topic und Payload | User Properties, Content Type und Payload Format Indicator reisen mit jeder Nachricht |
| Request/Response | Nur über selbst definierte Topic-Konventionen | Response Topic und Correlation Data sind Teil des Standards |
| Flusssteuerung | Keine zwischen Client und Broker vereinbarten Grenzen | Receive Maximum, maximale Paketgröße und Topic Aliases entlasten eingeschränkte Geräte und Netze |
| Authentifizierung | Benutzername und Passwort, TLS-Zertifikate | Zusätzlich Enhanced Authentication, zum Beispiel mit Challenge-Response-Verfahren |
Für neue Installationen ist MQTT 5 die naheliegende Wahl, solange die eingesetzten Geräte und Bibliotheken es unterstützen. Bestehende 3.1.1-Clients können am selben Broker weiterlaufen.
MQTT lässt bewusst zwei Dinge offen: wie Topics benannt werden und wie eine Payload aussieht. In einem einzelnen Projekt ist diese Freiheit hilfreich. In einem Werk mit Dutzenden Lieferanten und Integratoren führt sie dazu, dass jedes Team eigene Konventionen erfindet. Sparkplug schließt diese Lücke. Die Spezifikation wird von der Eclipse Foundation gepflegt und ist seit 2023 als ISO/IEC 20237 internationaler Standard. Sparkplug B bezeichnet die aktuelle Version der Payload-Definition.
Sparkplug ergänzt MQTT um drei Dinge:
spBv1.0/group/message type/edge node/device, damit jedes Sparkplug-fähige System die Daten an derselben Stelle findet.Sparkplug hilft besonders dort, wo viele Geräte verschiedener Hersteller mit möglichst wenig Konfigurationsaufwand an SCADA- oder MES-Anwendungen angebunden werden sollen. Seine feste Topic-Struktur folgt allerdings der technischen Sicht aus Edge Nodes und Geräten. Viele Hersteller kombinieren Sparkplug deshalb für die Geräteanbindung mit einem Topic-Baum nach ISA-95, der ihre Werke, Linien und Maschinen abbildet.
In Diskussionen über industrielle Kommunikation werden MQTT und OPC UA oft als Konkurrenten dargestellt. In der Praxis lösen sie unterschiedliche Aufgaben und arbeiten gut zusammen. HTTP-basierte REST-Schnittstellen vervollständigen das Bild, weil viele IT-Anwendungen sie erwarten.
| MQTT | OPC UA | HTTP/REST | |
|---|---|---|---|
| Kommunikationsmuster | Publish/Subscribe über einen Broker | Client/Server, mit PubSub als Erweiterung | Request/Response |
| Datenmodell | Keins, die Payload ist frei definierbar | Umfassendes Informationsmodell mit Typen, Einheiten und Beziehungen | Keins, pro API festgelegt |
| Typische Position | Von der Edge bis ins Werk, ins Unternehmen und in die Cloud | Direkt an Maschine und Steuerung | Zwischen IT-Anwendungen und Services |
| Datenfluss | Ereignisgesteuert, Änderungen werden gepusht | Polling oder Subscriptions pro Client-Verbindung | Der Client fragt, der Server antwortet |
| Overhead | Sehr gering, der feste Header hat zwei Byte | Mittel bis hoch, je nach Profil | Hoch pro Anfrage wegen textbasierter Header |
| Anzahl der Empfänger | Beliebig viele über den Broker, ohne zusätzliche Last an der Quelle | Jeder weitere Client belastet den Server | Jede Anfrage belastet den Server |
| Stärke | Daten an viele Systeme verteilen | Maschinendaten mit Semantik beschreiben | Einfache Anbindung an Web- und IT-Systeme |
Eine verbreitete Architektur kombiniert die Protokolle. OPC UA, S7 oder Modbus lesen die Werte an der Steuerung, eine Edge-Schicht übersetzt sie nach MQTT, und der Broker verteilt sie an jede Anwendung. OPC UA PubSub, spezifiziert in Teil 14 des Standards, kann MQTT ebenfalls als Transport nutzen. Stößt eine Steuerung als OPC-UA-Server an Grenzen, etwa beim Node Limit der S7-1200, entlastet das Auslesen über das native Protokoll mit anschließendem Publish nach MQTT die Steuerung.
Auch Apache Kafka und AMQP tauchen in Architekturdiskussionen regelmäßig auf. Kafka ist eine Plattform, die große Datenströme über lange Zeiträume speichert und für Analysen wieder abspielbar macht. AMQP, das Advanced Message Queuing Protocol, stammt aus dem Enterprise Messaging und bietet Queues und flexibles Routing zwischen Geschäftsanwendungen. Beide sind für Rechenzentren mit stabilen Netzen ausgelegt. MQTT ist für viele Geräte mit kleinen, häufigen Nachrichten und Verbindungen gebaut, die abreißen können. In vielen Architekturen sammelt MQTT die Daten deshalb an der Edge und im Werk, während Kafka oder ein AMQP-basiertes System sie im Rechenzentrum oder in der Cloud weiterverarbeitet.
Die Vorteile von MQTT werden sichtbar, wenn ein Use Case von der ersten Linie auf weitere Linien und Werke ausgerollt wird. Jede neue Anwendung abonniert Topics, die es schon gibt, und jede neue Maschine veröffentlicht in dieselbe Struktur. Der Aufwand für das zweite Werk ist deshalb deutlich geringer als für das erste.
MQTT ist ein Transportprotokoll. Es bewegt Daten zuverlässig und lässt einige Fragen offen, die darüber entscheiden, ob eine Installation nach ein paar Jahren mit vielen Linien und Werken noch funktioniert. Wer einen Rollout in der Produktion plant, sollte sie von Anfang an beantworten.
| Herausforderung | Warum sie zählt | Lösung |
|---|---|---|
| Maschinen sprechen kein MQTT | Die meisten installierten Steuerungen bieten S7, Modbus, OPC UA oder proprietäre Schnittstellen, ältere haben gar keinen MQTT-Client. | Eine Konnektivitätsschicht an der Edge liest die Steuerungen in ihrem nativen Protokoll und veröffentlicht nach MQTT. Maschinen und SPS-Programme bleiben, wie sie sind. |
| Payloads ohne Bedeutung | Ein Wert wie 73,4 ist ohne Einheit, Zeitstempel und Anlage wertlos. | Ein verbindliches Payload-Format, zum Beispiel JSON mit Metadaten oder Sparkplug B, festgelegt, bevor die erste Maschine sendet. |
| Uneinheitliche Topics | Ohne Regeln benennt jeder Integrator Topics anders, und im Topic-Baum findet sich niemand mehr zurecht. | Namenskonventionen auf Basis von ISA-95 und eine zentrale Governance der Topic-Struktur. |
| Falsche QoS-Wahl | QoS 0 für buchungsrelevante Mengen verliert Daten, QoS 2 für jeden Sensorwert erzeugt unnötige Last. | Eine festgelegte QoS-Stufe pro Datenklasse, zum Beispiel für Sensorwerte, Zustände und Ereignisse. |
| Veraltete Retained Messages | Ein Retained-Wert von einer Maschine, die vor Wochen abgeschaltet wurde, wirkt weiterhin aktuell. | Message Expiry in MQTT 5, Last-Will-Nachrichten für den Online-Status und ein Zeitstempel in jeder Payload. |
| Sicherheit nicht standardmäßig aktiv | Ohne Konfiguration überträgt MQTT Daten unverschlüsselt und ohne Authentifizierung. | TLS, Client-Zertifikate und Zugriffsrechte pro Topic als fester Bestandteil jeder Installation. |
Maschinenzustände, Stückzahlen und Ausschuss werden pro Linie in derselben Topic-Struktur veröffentlicht. Eine zentrale Anwendung berechnet daraus die OEE und vergleicht Linien und Werke auf gemeinsamer Basis.
Zähler und Steuerungen veröffentlichen Verbrauchswerte, und Energiemanagement, Controlling und Nachhaltigkeitsberichte abonnieren dieselben Topics. Ein globaler Hersteller von Spann- und Automatisierungstechnik senkte mit Echtzeit-Energiedaten von Cybus seine Energiekosten.
Auftragsstart, Auftragsabschluss und Mengen werden als Ereignisse mit QoS 2 veröffentlicht. Das MES abonniert sie und gibt Rückmeldungen an das ERP weiter, ohne die Steuerungen abzufragen. Mehr zur MES-Integration.
Vibrations-, Temperatur- und Stromwerte fließen hochfrequent mit QoS 0 an eine Analyseplattform. Modelle für Predictive Maintenance erkennen Abweichungen und veröffentlichen ihre Warnungen wiederum als MQTT-Nachrichten, die die Instandhaltung abonnieren kann.
Der Landmaschinenhersteller KRONE hat seine neue Smart Factory von Grund auf mit einer ereignisgesteuerten Architektur aufgebaut, zusammen mit Cybus, NTT DATA und dem FIR an der RWTH Aachen. So ist die Architektur entstanden.
Weitere Szenarien finden sich in unseren Use Cases.
Das MQTT-Protokoll stellt die Mechanismen für Sicherheit bereit, und die Konfiguration des Brokers entscheidet, ob sie tatsächlich genutzt werden. In Produktionsnetzen, in denen MQTT OT und IT verbindet, gehören diese Maßnahmen in jede Installation:
Neben die Sicherheit gehört die Governance. Wer darf neue Topics anlegen, wer entscheidet über das Payload-Format, und wer gibt den Zugriff für eine neue Anwendung frei? Klare Zuständigkeiten verhindern, dass der Topic-Baum unkontrolliert wächst.
Wie diese Struktur über mehrere Werke wächst, erklärt unser Artikel Warum der Unified Namespace der Schlüssel zur Skalierung ist.
In Cybus Connectware ist MQTT die zentrale Datenschnittstelle. Cybus Connectware liest Maschinen und Systeme in ihren nativen Protokollen aus, übersetzt die Werte in eine definierte Topic-Struktur und stellt sie über den integrierten MQTT Broker jeder Anwendung zur Verfügung. Bei Herstellern wie Liebherr und Krone transportiert Cybus Connectware Produktionsdaten.
Der integrierte Broker heißt CybusMQ und ist Bestandteil von Cybus Connectware. Alle Funktionen und den Einstieg zeigt die Produktseite.

Ursprünglich für MQ Telemetry Transport, benannt nach IBMs Produktfamilie MQ. Heute ist MQTT der offizielle Name des Protokolls und keine Abkürzung mehr. Verbreitet ist auch die Langform Message Queuing Telemetry Transport, obwohl MQTT keine klassische Message Queue ist.
Port 1883 für unverschlüsselte Verbindungen und Port 8883 für Verbindungen, die per TLS gesichert sind. Beide sind bei der IANA registriert. MQTT über WebSockets nutzt einen Port, der in der Broker-Konfiguration festgelegt wird.
MQTT läuft über TCP/IP, das eine vollständige Zustellung in der richtigen Reihenfolge garantiert. Für sehr eingeschränkte Sensornetze gibt es die Variante MQTT-SN, die auch über UDP laufen kann.
HTTP arbeitet mit Anfrage und Antwort: Ein Client fragt, der Server antwortet, und jede Anfrage bringt eigene Header mit. MQTT hält eine Verbindung offen und pusht Änderungen, sobald sie auftreten, mit deutlich weniger Overhead pro Nachricht. Für kontinuierliche Maschinendaten ist MQTT meist die effizientere Wahl, für gelegentliche Abfragen zwischen IT-Systemen passt HTTP.
Das Protokoll unterstützt TLS-Verschlüsselung und Authentifizierung, zusammen mit dem Broker auch Zugriffsrechte pro Topic. Ob eine Installation sicher ist, hängt davon ab, dass diese Funktionen konfiguriert sind. Ohne Konfiguration überträgt MQTT Daten unverschlüsselt.
MQTT ist für viele Geräte mit kleinen, häufigen Nachrichten und instabilen Verbindungen ausgelegt. Apache Kafka speichert große Datenströme über lange Zeiträume und macht sie für Analysen wieder abspielbar. In vielen Architekturen sammelt MQTT die Daten an der Edge, und Kafka verarbeitet sie im Rechenzentrum oder in der Cloud.
AMQP stammt aus dem Enterprise Messaging und bietet Queues und flexibles Routing zwischen Geschäftsanwendungen. MQTT ist schlanker und für Geräte, eingeschränkte Netze und viele Subscriber pro Wert gebaut. In industriellen Architekturen kommt MQTT deshalb meist nah an den Maschinen zum Einsatz.
Eine Spezifikation auf Basis von MQTT, die Topic-Struktur, Payload-Format und Gerätezustand für industrielle Anwendungen vereinheitlicht. Sparkplug ist seit 2023 als ISO/IEC 20237 internationaler Standard, B bezeichnet die aktuelle Version der Payload-Definition.
Die Protokollversion wird pro Verbindung vereinbart. Die meisten Broker akzeptieren 3.1.1- und 5.0-Clients gleichzeitig, sodass sich Geräte schrittweise umstellen lassen. Neue Funktionen wie Reason Codes oder User Properties stehen nur auf MQTT-5-Verbindungen zur Verfügung.
Nein. MQTT funktioniert in jedem IP-Netz, auch in einem abgeschlossenen Werksnetz. Eine Internetverbindung ist nur nötig, wenn Clients oder Broker außerhalb des Werks erreicht werden sollen.
Sie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von HubSpot. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen